Activités, tools et autorité
L’activité est la frontière opérationnelle d’un Agent. Elle définit ce que l’Agent reçoit, ce qu’il doit produire, les tools qu’il peut appeler et les limites applicables à cette tâche précise.
Le contrat d’une activité
Une activité possède une clé stable, un nom métier, des consignes spécialisées, un schéma d’entrée, un schéma de sortie et, lorsque nécessaire, une sortie de routage. Ce contrat est versionné avec la révision de l’Agent.
L’activité transforme des inputs explicites en outputs structurés. Ses tools constituent les seules capacités disponibles pendant le Run.
projected ou raw. La Mémoire Agent reste une ressource distincte, associée explicitement au Run ; elle n’appartient ni à l’activité ni à une révision précise.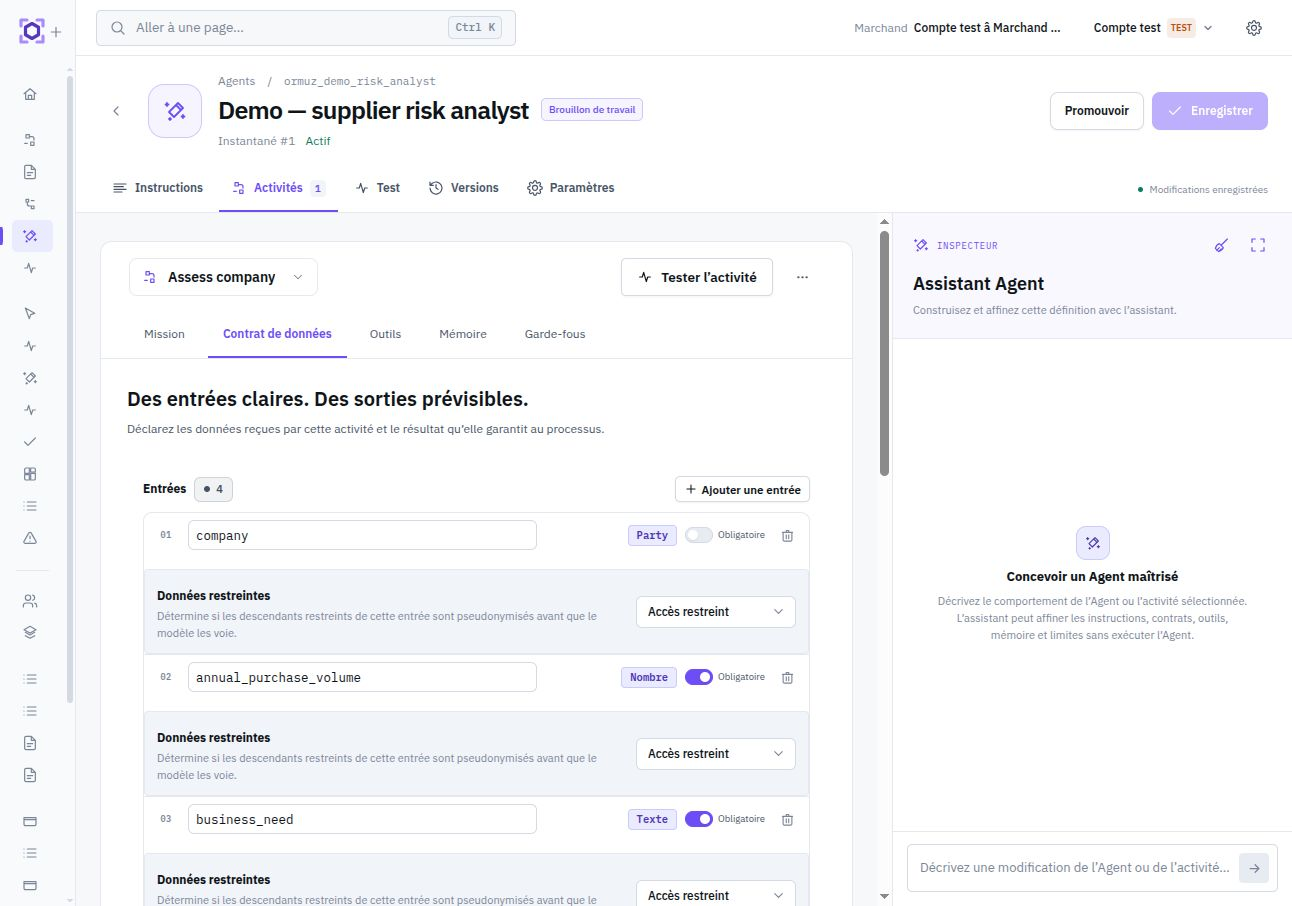
Les tools déterminent l’autorité réelle
Un tool représente une capacité que l’activité peut exercer pendant un Run : consulter une donnée, effectuer une opération métier ou interagir avec un système externe. Un tool absent de l’activité n’est pas exposé au modèle et ne contribue à aucun droit d’exécution.
Le contrat d’un tool est conçu pour l’usage agentique et reste indépendant du catalogue des nodes de processus. Un même service métier peut avoir un node et un tool avec des paramètres ou une granularité différents ; ajouter un node ne crée jamais automatiquement un tool.
Qui choisit les paramètres d’un tool ?
Pour chaque paramètre contrôlable par le designer, l’activité peut imposer sa provenance. Un paramètre laissé au modèle ne l’est que lorsque le contrat canonique du tool autorise ce mode de contrôle.
| Configuration | Comportement pendant le Run |
|---|---|
| Input de l’activité | La valeur vient d’un input typé et le modèle ne peut pas la remplacer. |
| Valeur ou ressource fixe | Le designer impose une valeur stable ou une ressource autorisée, par exemple une configuration d’extension. |
| Choix laissé à l’Agent | Le modèle choisit la valeur au moment de l’appel, uniquement dans les limites prévues par le tool. |
Chaque tool annonce son niveau de risque
Chaque tool déclare un niveau statique low, medium ou high. Il décrit le maximum de conséquence métier permis par le contrat du tool, pas la sensibilité des données ni une estimation variable de chaque appel.
| Niveau | Lecture produit | Exemples de conséquences |
|---|---|---|
low | Lecture, recherche, résolution ou calcul sans engagement métier durable. | Consulter une facture, rechercher une entreprise, calculer une proposition. |
medium | Mutation récupérable, préparatoire ou compensable. | Créer un brouillon, suspendre une ressource réactivable, créer une instruction encore annulable. |
high | Engagement externe, décision terminale ou effet difficile à annuler. | Finaliser une décision métier, confirmer un engagement, envoyer un message externe. |
Les guardrails sont propres à chaque activité
Chaque activité porte ses limites d’exécution : appels au modèle, appels de tools, durée maximale, budget de tokens de sortie et taille maximale du contexte. Les valeurs par défaut sont appliquées indépendamment à chaque activité lorsqu’aucune personnalisation n’est nécessaire.
| Guardrail | Ce qu’il borne | Intention |
|---|---|---|
max_model_calls | Appels au modèle | Évite une boucle d’analyse sans fin. |
max_tool_calls | Appels de tools | Contient les effets et l’exploration. |
max_duration_seconds | Durée du Run | Fixe une borne temporelle opérationnelle. |
max_output_tokens | Réponse du modèle | Maintient une sortie compatible avec le contrat attendu. |
max_context_bytes | Contexte transmis | Évite une croissance incontrôlée du contexte. |
Une activité de classification rapide et une activité d’investigation approfondie n’ont pas le même budget raisonnable. Les limites suivent donc la tâche exécutée, pas l’Agent globalement.
Données protégées et divulgation
Les inputs d’une activité peuvent demander un accès plus ou moins restrictif aux données protégées. De même, un tool peut déclarer que certains résultats restent projetés ou qu’un accès raw est nécessaire. Les consentements correspondants sont évalués séparément lorsque l’activité est utilisée dans un processus.
Classification de la donnée, permission d’utiliser un tool et autorisation de divulguer une valeur protégée sont trois dimensions distinctes. Voir Protection des données.
Exemple : analyser puis traiter une exception
Un Agent de rapprochement peut exposer deux activités. Analyser reçoit un paiement et des factures candidates, utilise uniquement des tools de lecture et retourne une recommandation structurée. Traiter l’exception reçoit une recommandation validée et dispose, elle, d’un tool autorisé à créer l’affectation correspondante.
Le découpage rend visible la séparation de responsabilités : la capacité d’écrire n’existe que là où elle est nécessaire, avec des limites adaptées à cette activité précise.