Exécuter et observer un Agent
Un Agent Run est une exécution précise d’une activité d’une révision d’Agent. Il constitue l’unité d’observabilité pour comprendre ce qui a été demandé, quelles capacités ont été utilisées et quel résultat a été produit.
Ce qui est exécuté
Un lancement sélectionne une révision immuable et une activité. La révision fournit l’objectif général et la sélection du provider de modèle ; l’activité fournit ses consignes, son contrat typé, ses tools et ses limites d’exécution.
Le Run exécute un contrat précis : révision, activité, inputs et capacités sont connus avant le lancement.
Provider de modèle et modèle
La révision d’Agent porte la sélection du provider de modèle et, éventuellement, d’un modèle explicite. Ce provider est distinct des providers métier utilisés via les extensions : il fournit la capacité IA qui exécute l’activité.
L’option Default utilise le modèle par défaut du provider. Si un modèle explicitement sélectionné n’est plus disponible, Ormuz tente le modèle par défaut du même provider et ajoute un warning au Run lorsque ce repli réussit. Si le modèle par défaut est lui-même indisponible, l’exécution échoue.
Observer un Run
Depuis la Console, un Run permet d’inspecter son statut, la révision et l’activité exécutées, les inputs et outputs visibles, les appels de tools et les diagnostics associés. Lorsqu’il est lancé depuis un processus, le Run reste relié au node Agent task qui l’a déclenché et, lorsqu’une continuité par rôle est utilisée, au rôle mémoire correspondant.
Si une Mémoire Agent est active, l’inspection permet également de comprendre quelle mémoire a été utilisée et quelle nouvelle contribution a été publiée. La mémoire reste un contexte de travail distinct du résultat métier du Run.
Cette séparation est utile : l’instance de processus montre la place de l’Agent dans l’orchestration ; l’Agent Run montre ce qui s’est passé à l’intérieur de cette exécution.
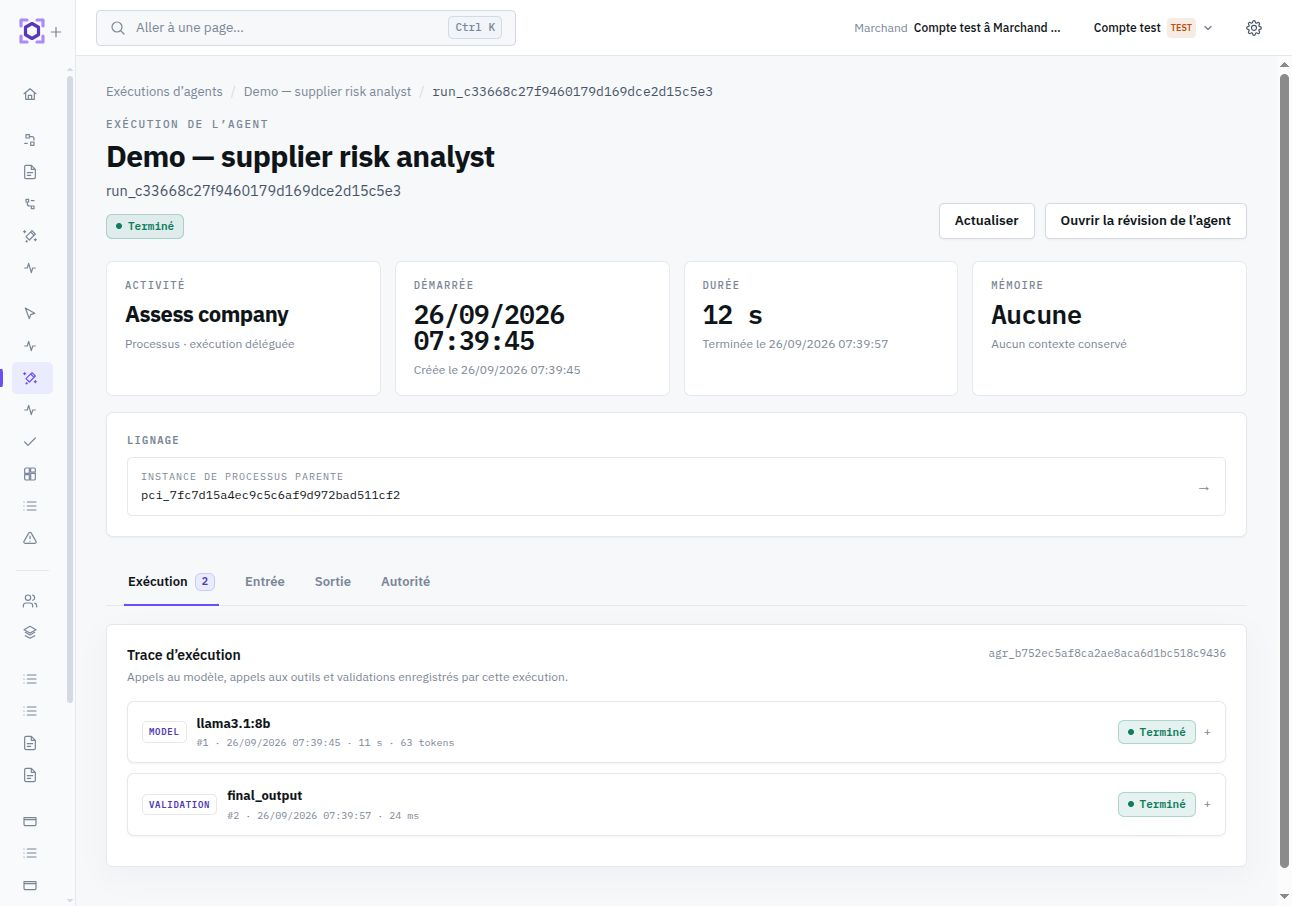
Comprendre ce que l’Agent a pu recevoir
Le détail d’un Agent Run expose input_agent_visibility pour rendre observable le traitement appliqué aux inputs à la frontière de l’Agent. Les annotations sont portées par chemin et utilisent les traitements suivants lorsqu’une restriction ou une divulgation explicite doit être signalée.
| Traitement | Signification dans ce Run |
|---|---|
raw | La valeur brute était autorisée pour l’Agent sur ce chemin. |
pseudonymized | L’Agent a reçu une projection pseudonymisée plutôt que la valeur source. |
forbidden | La valeur n’a pas été transmise à l’Agent. |
La Console synthétise ces annotations en une vue restreinte, accès brut oumixte lorsque plusieurs traitements coexistent. Un champ sans traitement particulier observable n’est pas présenté comme restreint simplement parce qu’il appartient à l’input du Run.
raw signifie que l’Agent était autorisé à recevoir la valeur brute ; cela ne signifie pas que l’opérateur peut la lire en clair dans l’historique. Une valeur sensitive ou secretpeut rester masquée pour l’opérateur et être consultable uniquement via un reveal ciblé, indépendamment du traitement appliqué à l’Agent.Ces annotations décrivent le traitement de divulgation de cette exécution. Elles permettent d’auditer si une donnée a été brute, pseudonymisée ou interdite pour l’Agent ; elles ne constituent pas une reconstruction byte-for-byte du prompt ou du payload exact envoyé au modèle.
Les tools observés sont ceux de l’activité
Le Run n’accède qu’aux tools configurés sur l’activité de la révision exécutée. Chaque appel reste rattaché à son contrat, à ses paramètres effectifs et à son niveau de risque low, medium ou high. Ce niveau décrit la conséquence maximale du tool ; il ne remplace ni les permissions ni les règles de protection des données.
Le catalogue Tool est indépendant du catalogue des nodes de processus. Voir Catalogue et risque des tools.
Warnings et erreurs
Un Run peut produire des warnings sans échouer. Un warning signale une condition qui mérite l’attention — par exemple un repli vers le modèle par défaut ou un diagnostic remonté par un tool — tout en laissant l’exécution se terminer avec succès lorsque son contrat est satisfait.
La vue globale est détaillée dans Observabilité.
Valeurs protégées
Inputs, résultats de tools, Mémoire Agent et outputs restent soumis aux classifications de données. Les surfaces d’historique masquent les valeurs protégées par défaut. Lorsqu’une investigation nécessite une valeur persistée précise, une opération de reveal ciblée peut être utilisée si l’utilisateur dispose du droit approprié.
Voir Révélation contrôlée.